Sem baixar nada: novo golpe usa apenas notificação do navegador para te atacar
Cuidado ao clicar em qualquer tipo de notificação push que aparece no seu navegador: cibercriminosos estão distribuindo malware a partir do envio de mensagens falsas para enganar os usuários. Descoberta pela BlackFrog, a campanha ocorre graças a uma nova plataforma de comando e controle chamada Matrix Push C2, que redireciona as vítimas para sites maliciosos usando uma simples notificação push....
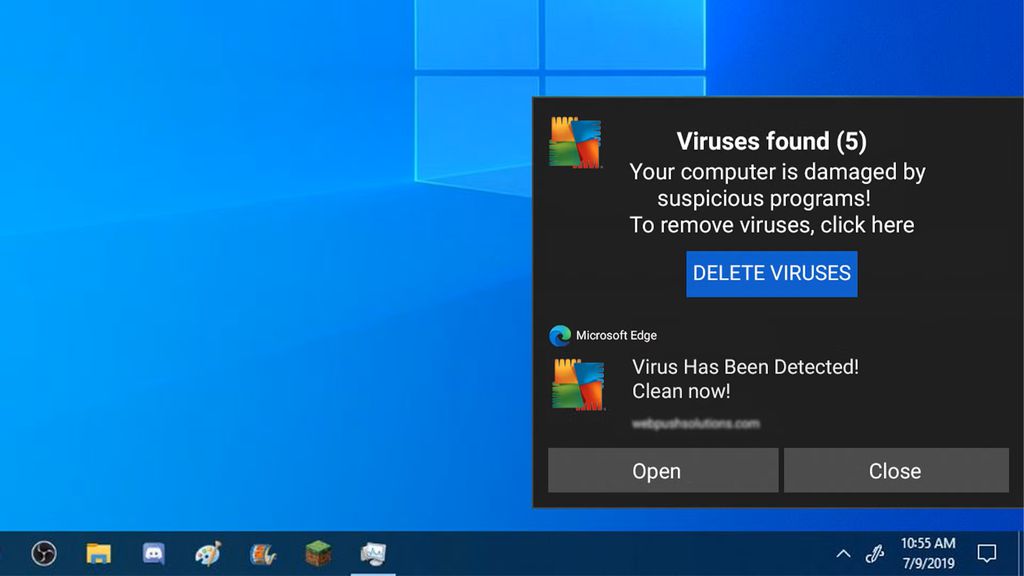
Cuidado ao clicar em qualquer tipo de notificação push que aparece no seu navegador: cibercriminosos estão distribuindo malware a partir do envio de mensagens falsas para enganar os usuários.
Descoberta pela BlackFrog, a campanha ocorre graças a uma nova plataforma de comando e controle chamada Matrix Push C2, que redireciona as vítimas para sites maliciosos usando uma simples notificação push.
Além disso, o malware também faz monitoramento em tempo real das atividades do usuário no navegador, buscando dados sensíveis para cometer fraudes.
Como a notificação push é usada pelos hackers
Na prática, os hackers usam o Matrix Push C2 para ludibriar a vítima a acreditar que está aceitando uma notificação legítima do navegador. A BlackFrog detectou que, geralmente, isso é feito com engenharia social.
Assim que o usuário se inscreve no canal acreditando ser algo verdadeiro, o hacker consegue ter acesso às atividades da vítima usando apenas o browser do dispositivo móvel ou do computador.
Não demora muito, então, para que as coisas fiquem estranhas: a pessoa começa a receber avisos de erro e alertas de segurança que parecem vir de programas e sistemas confiáveis do navegador.
Mas quando a vítima clica em uma notificação do tipo, ela logo é redirecionada para um site malicioso que usa uma interface que parece legítima para espalhar o malware.
O ponto que chamou atenção dos especialistas nessa campanha é que não há a existência de arquivos maliciosos na interação inicial com a vítima, como costuma acontecer na maioria dos casos. Isso ocorre porque o ataque começa no sistema de notificações do navegador, sem que o software corrompido esteja presente logo nos primeiros instantes do ataque.
Entre as notificações push identificadas pelos pesquisadores estão versões que fingem ser avisos reais de empresas como Netflix, Cloudflare, PayPal e TikTok.
Sem limites
A BlackFrog identificou que o Matrix Push C2 age de maneira “ilimitada”, sem ter preferência para o tipo de sistema operacional que ataca. Logo, o malware consegue agir em navegadores com Windows, Linux, Android, Mac e outros, justamente por funcionar conforme a tecnologia padrão dos browsers.
Além disso, os hackers conseguem saber exatamente quais usuários foram afetados a partir de um painel de controle geral, que mostra “clientes” ativos em tempo real, detalhando informações sensíveis de cada um.
O software malicioso também tem ferramentas que analisam e gerenciam os links enviados para que os cibercriminosos tenham um “feedback” da eficácia da campanha, ajustando táticas, caso seja preciso.
Diante desse cenário, o que preocupa os especialistas é o modus operandi do malware. Afinal, tudo ocorre sem que os hackers precisem tentar a sorte enviando e-mails de phishing, por exemplo.
“Essa estratégia em tempo real é parte do que torna o Matrix Push C2 tão perigoso. O criminoso não está espalhando e-mails de phishing aleatórios na esperança de que alguém clique. Ele tem uma conexão direta com o navegador da vítima”, os pesquisadores explicam.
Por: CanalTech